Е дна поредица от на пръв поглед несвързани киберинциденти, от прегряващи фризери в Европа до фалшива ядрена тревога в Украйна и рекордна кражба на криптовалута, очертава контурите на нова, по-интензивна фаза на глобалната кибернесигурност. Експерти предупреждават, че комбинацията от геополитическо напрежение и бързото развитие на изкуствения интелект създава среда, в която обемът и честотата на атаките нарастват значително.
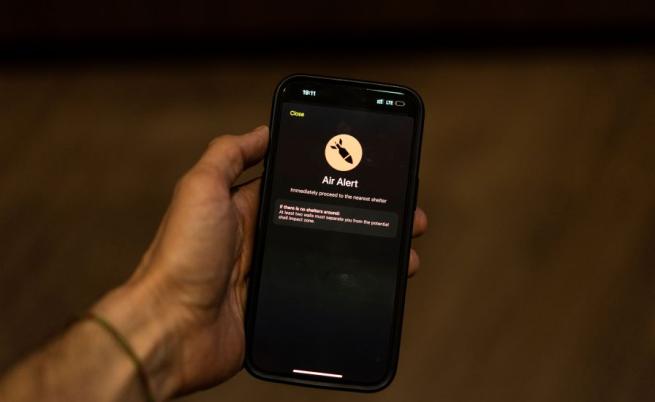
В рамките на няколко дни се случиха три значими инцидента, които илюстрират мащаба на заплахата. На 30 октомври най-голямата криптоборса в света, Binance, стана жертва на обир за 6,3 млрд. долара. На 1 ноември хакери компрометираха украинското приложение за спешни известия, изпращайки на жителите на Киев фалшив сигнал за ядрен удар. Паралелно с това, хладилни системи в търговски обекти в седем европейски държави, включително Белгия, Финландия и Швеция, както и френски кръвни банки, бяха саботирани, като температурите в някои случаи достигнаха 50°C, съобщава The Guardian.
Според официални изявления, цитирани в публикацията, светът се намира в зората на нов хакерски пейзаж. Ръководителят на Националния център за киберсигурност на Великобритания (NCSC), Ричард Хорн, предупреди, че „най-сериозният риск, пред който сме изправени в краткосрочен план, е просто огромен ръст в обема на инцидентите“. Той обяснява това с огромния брой уязвимости в IT системите, които сега се разкриват с помощта на технологии с изкуствен интелект (AI) и „чакат да бъдат експлоатирани“.
Геополитическият фактор е също толкова важен. Атаката срещу Binance се приписва на Северна Корея, която има утвърдена репутация в крипто хакерството като начин за заобикаляне на санкциите. Русия е естествен заподозрян за инцидента в Украйна. Експертът по киберсигурност Ксавие Белекенс, главен изпълнителен директор на фирмата Lupovis, твърди, 'че атаките срещу хладилниците носят руски белези, като се позовава на използваните техники, включително интернет доставчици, толерантни към злонамерена дейност – тактика, свързвана с руски групировки в миналото.
Изкуственият интелект действа като катализатор, който ускорява откриването на слаби места. От април, когато AI стартъпът Anthropic пусна своя модел Mythos, броят на откритите уязвимости от водещи технологични компании е нараснал осем пъти. Технологичният предприемач Азим Азхар описва момента като „Ухан момент“ за киберсигурността, правейки аналогия с началото на пандемията от COVID-19.
Въпреки тревожните сигнали, някои анализатори призовават за по-умерена оценка. Киаран Мартин, основателят и бивш изпълнителен директор на NCSC, омаловажава сравнението с „Ухан момент“. Според него настоящата ситуация не е безпрецедентна, а по-скоро поредната „вълна от инциденти, каквито се случват на всеки няколко години“, като дава за пример мащабните атаки NotPetya и WannaCry през 2017 г.
Съществуват и други нюанси. Директорът по операциите в NCSC, Пол Чичестър, отбелязва, че хакерите, атакували хладилните инсталации, не са имали нужда от сложен AI, тъй като са използвали вече известни слабости, като например пароли за достъп по подразбиране, публикувани в ръководствата за експлоатация. Освен това, според експерта Тал Беери, скокът в откритите уязвимости все още не се е превърнал в пропорционален скок на успешните пробиви, вероятно защото престъпниците се затрудняват да ги монетизират ефективно.
Атаките срещу хладилниците разкриват критична слабост в съвременния свят: уязвимостта на устройствата от „Интернет на нещата“ (IoT). Хакерите не са атакували директно магазините, а компаниите, които предоставят операционни системи за хладилните агрегати, като датската фирма Danfoss. Много от засегнатите системи са били стари и вече не са получавали актуализации за сигурност, което е известно като проблем с продукти с „изтекъл срок на годност“ (end of life).
Тази уязвимост се простира далеч отвъд търговските обекти. Оли Уайтхаус, главен технологичен директор на NCSC, предупреждава, че ежедневни предмети с достъп до интернет, от смарт говорители до рутери, са „податливи“ на хакерски атаки. Ситуацията е особено изострена в държави по границата с Русия. Финландия, например, е регистрирала близо 21 000 киберинцидента през миналата година спрямо 13 000 през 2022 г.
Въпреки че сценариите за срив на цели енергийни мрежи може да са преувеличени – софтуерът се поправя по-бързо от физическата инфраструктура – целта на много от тези държавно спонсорирани атаки изглежда е по-скоро психологическа. Те целят да всяват несигурност и да демонстрират възможности. Както отбелязва Самули Бергстрьом, вицепрезидент на финландската компания за киберсигурност WithSecure, нападателите са предимно опортюнисти и „ако имате устройство, свързано с интернет, трябва да приемете, че то ще бъде атакувано, рано или късно“.
Нарастващата честота на тези инциденти показва, че навлизаме в нова нормалност на постоянна киберзаплаха. Въпросът вече не е дали ще има атаки, а как обществата, компаниите и отделните граждани ще се адаптират към тази реалност, където всеки свързан уред е потенциална врата за глобална нестабилност.